日本京成Skyliner遭黑客入侵 最多337萬旅客資料或外洩
AM730 · 2 SOURCES1 day ago2 MIN
Summary
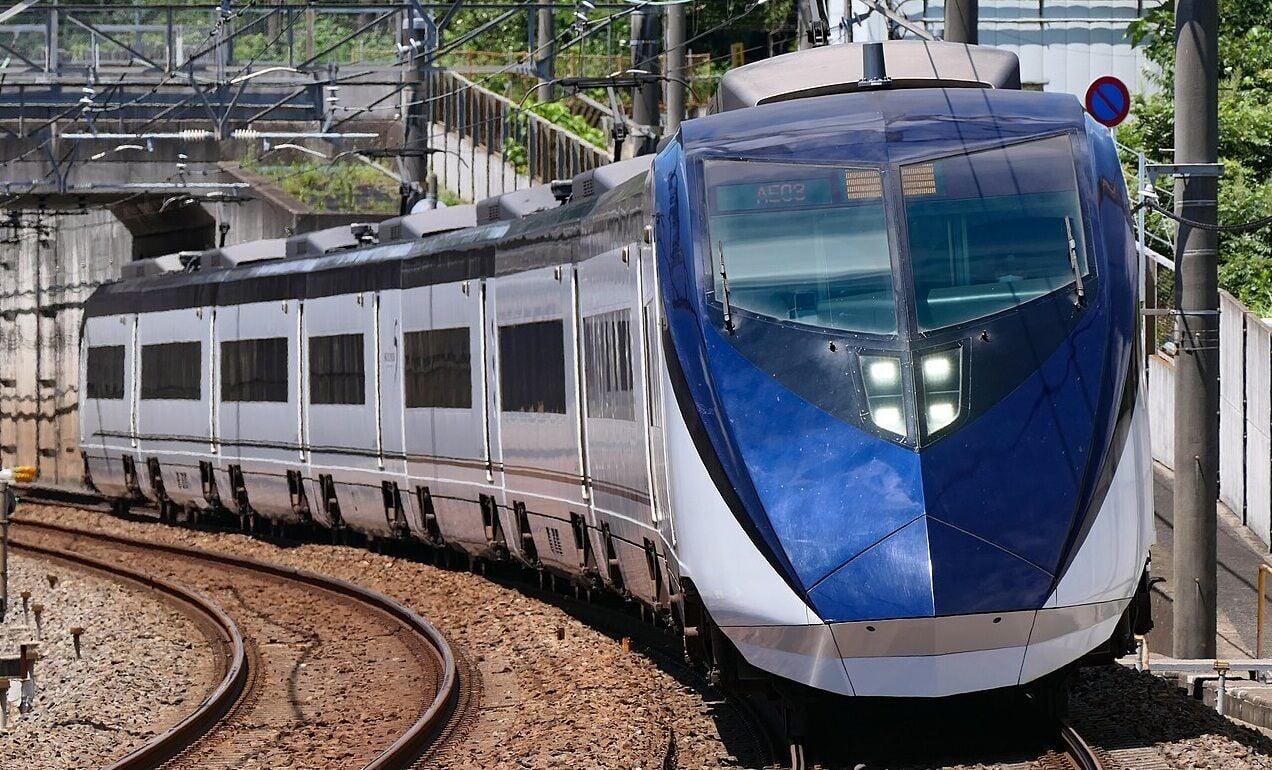
日本京成電鐵公司於周日(11月15日)正式對外公布,旗下營運的特快列車「京成Skyliner」的座位預約系統,在本月11日(周三)遭受黑客非法入侵,多達337萬名旅客的個人資料可能已經外洩 。是次資料外洩涉及旅客的姓名、電話號碼及電郵地址等敏感個人資料 。京成電鐵已即時停止開放網上預約Skyliner座位服務,旅客現時須改為使用車站售票機或售票窗口購買車票 。公司表示將透過電郵逐一通知受影響的顧客,並強調客戶密碼已作加密處理,縱使資料外洩,第三方亦無法將密碼還原 。
Key Points
- 京成Skyliner座位預約系統在本月11日遭受黑客入侵,系統遭非法存取旅客個人資料
- 是次事故或涉及多達337萬筆旅客個人資料外洩,包括姓名、電話號碼及電郵帳號
- 京成電鐵已全面暫停Skyliner網上座位預約服務,恢復時間尚未確定
- 旅客須改用車站售票機或售票窗口購票,暫未能透過網上渠道預約座位
- 京成電鐵指出,顧客密碼已作加密處理,即使資料外洩,第三方亦無法復原密碼
Why It Matters
今次京成Skyliner系統遭入侵事件,反映了交通運輸業的數碼基礎設施正面對日益嚴峻的網絡安全威脅 。對於本港旅客而言,成田機場是往返日本的主要門戶之一,Skyliner更是連接機場與東京市區的快捷交通選項,故是次資料外洩事件直接影響本港旅客的個人資料保安 。此外,網上預約系統的暫停亦意味着旅客需要重新適應購票安排,特別是需要在機場即時轉乘Skyliner的旅客,或需在售票機前排隊,對行程安排構成一定不便。
今次京成Skyliner系統遭入侵事件,反映了交通運輸業的數碼基礎設施正面對日益嚴峻的網絡安全威脅 。對於本港旅客而言,成田機場是往返日本的主要門戶之一,Skyliner更是連接機場與東京市區的快捷交通選項,故是次資料外洩事件直接影響本港旅客的個人資料保安 。此外,網上預約系統的暫停亦意味着旅客需要重新適應購票安排,特別是需要在機場即時轉乘Skyliner的旅客,或需在售票機前排隊,對行程安排構成一定不便。