思哲研究所|GMO網安風暴席捲日本 為港敲響行業壟斷警鐘
HK01 · 1 SOURCESabout 4 hours ago2 MIN
Summary
GMO網路安全問題於2026年10月爆發,成為日本近年最嚴重的數碼基礎設施安全事故。GMO網路集團旗下專為外匯(FX)自動交易設計的雲端服務「お名前.com 桌面雲端」遭黑客組織植入勒索軟件並實施攻擊,可能受影響的伺服器高達26,739部。是次風暴不僅暴露GMO在資訊保安領域災難性的管理失當,更因其業務滲透日本金融支付系統核心,旋即升級為國家安全與金融穩定議題。
Key Points
- GMO的Onamae雲端服務遭受勒索軟件攻擊,受影響伺服器可能多達26,739部,黑客並威脅對超過70家金融機構帳戶進行非法操作
- 事件揭示兩大致命安全漏洞:其一是客服管理帳號擁有直接管理大量客戶虛擬桌面的過度權限,其二是用戶家中電腦硬碟直接傳輸至GMO雲端伺服器,黑客可藉此通道反向入侵用戶個人電腦
- 據業界人士爆料,有關網安漏洞早在七年前已由技術人員發現,惟GMO多年來置之不理,事發後更以業務繁忙為由推卸責任
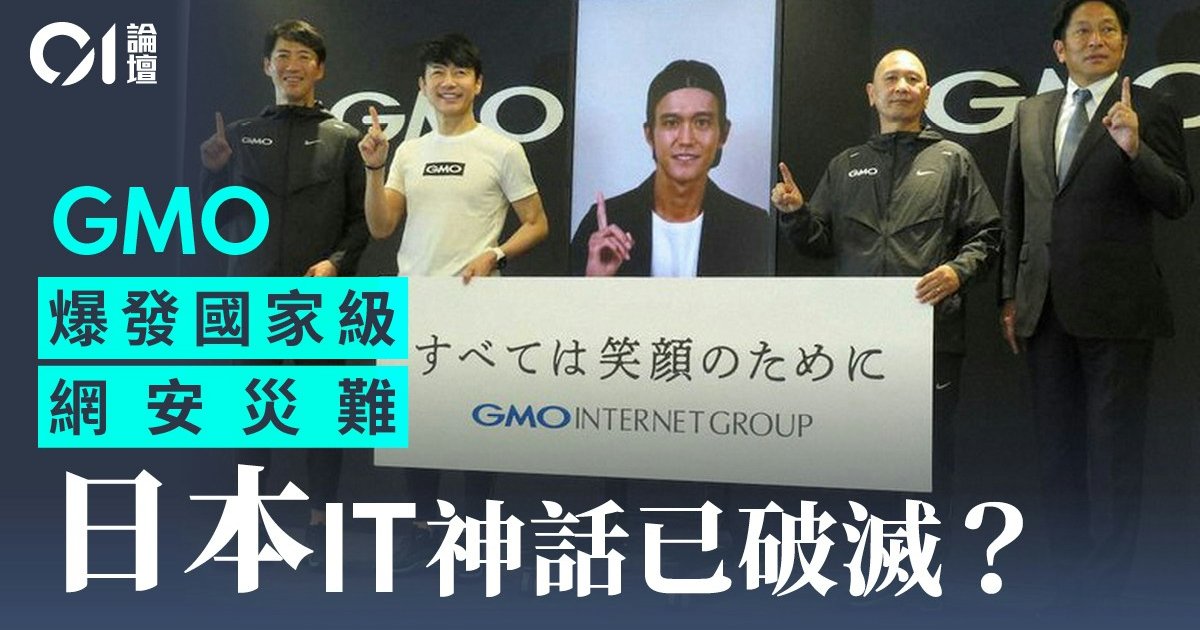
- GMO創辦人兼行政總裁熊谷正壽在個人社交平台發布自己於國際刑警組織前燦笑自拍的照片,引發日本網民強烈批評,被質疑對危機嚴重程度認知脫節
- 日本金融廳已接獲Goldenway Japan、OANDA證券、AvaTrade Japan、外為Finest、Dukascopy Japan等五家外匯業者的受害通報,相關公司被迫採取暫停交易及阻斷海外下單等緊急措施
- GMO拒絕向黑客支付贖金(黑客最初要求約3.92億港元,後降至約784萬港元),並提出每人約248港元的慰問金、額外特別慰問金上限約14.9萬港元及六個月免費替代服務等補償方案
- GMO於10月24日向日本政府申請適用2026年10月1日才正式施行的《網路應對能力強化法》中的主動式網路防禦機制,使本案成為該法實施後的首號適用案例
Why It Matters
對香港而言,GMO事件猶如一面鏡子,映照出關鍵數碼基礎設施過度集中的系統性風險。與GMO掌控日本域名管理及支付系統的情況相若,香港金融科技生態系統同樣依賴若干大型服務供應商,一旦其中任何一家出現類似漏洞或遭受攻擊,勢必引發連鎖反應,波及整個業界。更值得關注的是,事件再次證明人工智能時代下,企業若不及時修補已知漏洞,將淪為黑客24小時全天候掃描的「肥羊」,後果不堪設想 。
對香港而言,GMO事件猶如一面鏡子,映照出關鍵數碼基礎設施過度集中的系統性風險。與GMO掌控日本域名管理及支付系統的情況相若,香港金融科技生態系統同樣依賴若干大型服務供應商,一旦其中任何一家出現類似漏洞或遭受攻擊,勢必引發連鎖反應,波及整個業界。更值得關注的是,事件再次證明人工智能時代下,企業若不及時修補已知漏洞,將淪為黑客24小時全天候掃描的「肥羊」,後果不堪設想 。