議員質疑AI監管滯後 私隱公署稱正審視修例
SingTao · 2 SOURCESabout 4 hours ago4 MIN
Summary
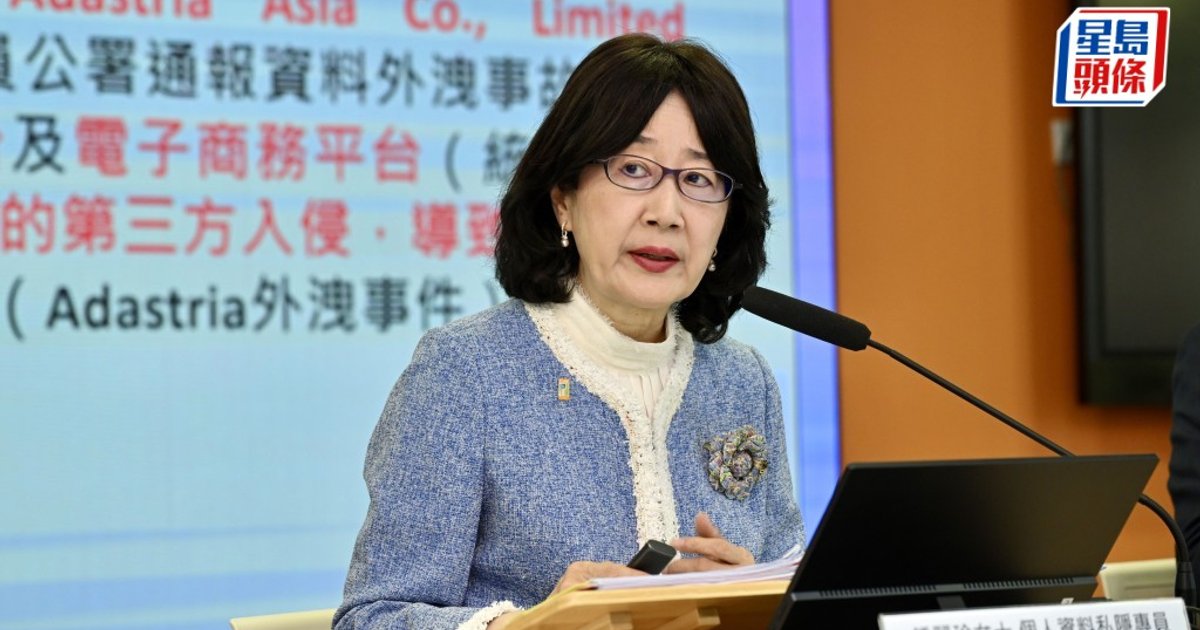
立法會一個委員會周一討論《香港第一個五年規劃》下,加強人工智能治理及保障個人資料私隱的工作,多名議員把焦點放在AI技術急速普及後,現行《個人資料(私隱)條例》是否已出現滯後,以及公署現時主要依靠指引和規範框架,是否足以應對新型風險。 個人資料私隱專員鍾麗玲回應時表示,政府正與私隱專員公署緊密合作,從境外經驗、科技發展、本地實際情況及不同規管模式等多方面審視條例條文,希望修訂可加強保障個人資料私隱、防範資料外洩事故,並回應科技發展帶來的挑戰。 對於議員提出應否要求所有AI生成內容作出標示,鍾麗玲表示原則上支持,但指出當中涉及的考慮因素很多,亦不止牽涉個人資料,因此現階段較傾向採取靈活、有彈性的規管方式,以發布指引為主。 她亦強調,現行私隱條例採取技術中立原則,即使透過人工智能收集或處理資料,一旦發生資料外洩,條例仍然適用,當局會檢視相關機構作為資料使用者有否違反保障資料原則。
Key Points
- 民建聯陳永光在會上指出,網絡騙案日益嚴重,關注香港會否參考內地做法,要求所有AI生成內容必須標示AI參與,並進一步保障肖像權。
- 鍾麗玲回應稱,公署對AI生成內容加上標示屬原則性支持,但實際執行涉及多重因素,範圍亦超出個人資料私隱本身,因此目前傾向先以指引處理。
- 選委界文頴怡質疑,公署由2024年至今針對使用AI的循規審查錄得零違規,未必足以全面反映實況,並追問審視《私隱條例》的具體時間表。
- 她同時關注,未來修例會否納入強制資料外洩通報,以及對大數據自動化決策的規管,認為若只靠沒有法律約束力的指引,社會或會覺得監管力度不足。
- 鍾麗玲解釋,循規審查屬防患於未然的工作,是在機構未發生事故前協助進行審查,與是否設有強制資料外洩通報制度,或是否已出現違規,屬不同概念。
- 除修例方向外,會上亦談到AI應用下的責任歸屬問題。進出口界鍾奇峰關注,若日後收緊《私隱條例》,各部門應進一步釐清代理式AI在處理個人及商業數據時,一旦出現資料洩漏或錯誤,責任應由誰承擔。 鍾麗玲回應時重申,現行條例的核心原則並非按技術分類,而是按資料使用者的責任作規管;換言之,不論機構採用何種科技手段,甚至是否涉及人工智能,只要在收集、持有、處理或使用個人資料過程中出現問題,條例都可適用。
- 至於肖像權議題,鍾麗玲表示,法律改革委員會早於2004年已考慮過相關問題,但在人工智能技術快速發展下,今日的情況與當年相比可能已有不同考量,公署會向相關政策局提供專業意見。 這顯示當局現時不單是處理AI生成內容是否需要標示,亦要面對深度偽造、冒認、未經授權使用他人影像等更廣泛的法律與政策問題。
- 鍾麗玲又提到,公署近年一直就防騙及AI使用風險做大量宣傳教育工作,包括曾向市民派發單張,介紹使用AI聊天機械人時的「自保」十招;同時亦舉辦防詐騙研討會,甚至在小學安排音樂劇,以在騙案發生前提醒市民,提高警覺。 這些措施反映,當局在正式修例前,仍會繼續透過教育、指引及循規審查等較柔性的工具,嘗試降低AI應用帶來的私隱與詐騙風險。
Why It Matters
對香港而言,AI技術已不再只是創科議題,而是直接牽涉網絡騙案、個人資料外洩、商業數據處理及公眾對數碼內容真偽的信任問題。 若修例最終涵蓋強制通報、標示要求或自動化決策規管,企業合規成本與市民保障水平都可能出現明顯變化;若短期內仍以指引為主,市場則需面對規範逐步收緊但法律責任尚未完全明文化的過渡期。